Guide
Comment utiliser l’IA sur des documents sensibles : un flux contrôlé
Publié le
EN BREF
Cadrez un flux documentaire IA avec des données autorisées, des conditions fournisseur vérifiées, des accès limités et des décisions humaines.
LE PROCESSUS EN BREF
Du document à la décision
Un exemple du point de contrôle à définir pour chaque processus.
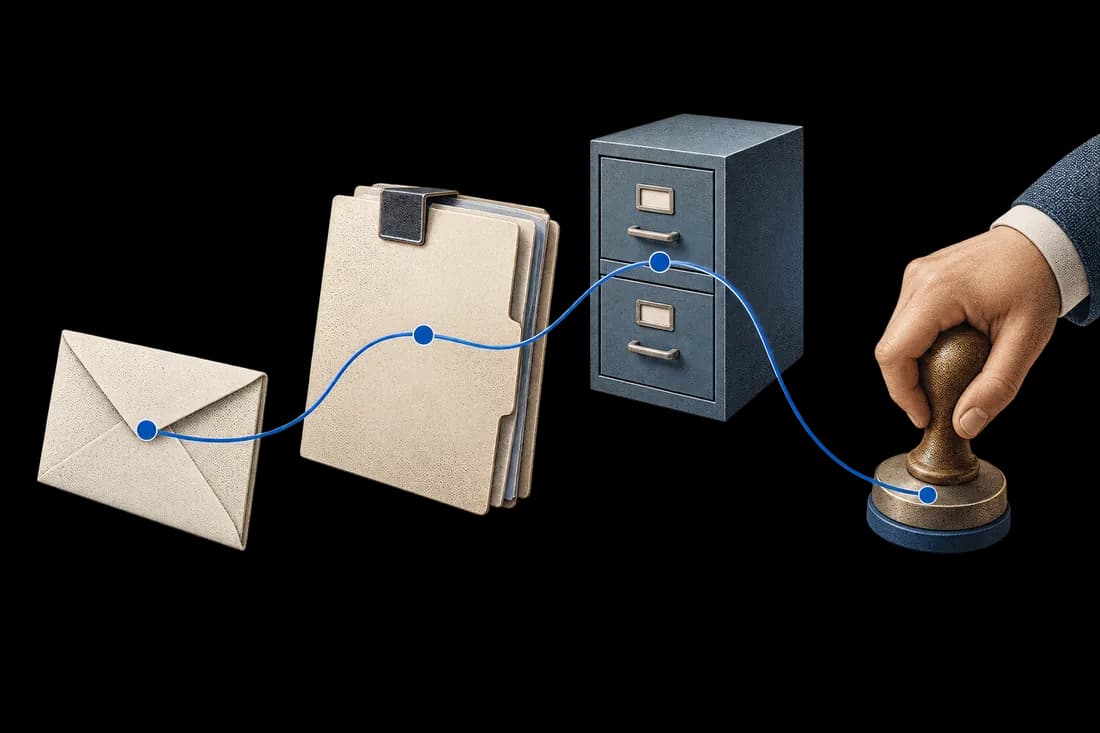
- SourceRepérer le document et la donnée de référence.
- ÉcartRendre visible ce qui manque ou ne correspond pas.
- DécisionConfier l'exception à la personne responsable.
L’IA peut extraire des champs, classer des fichiers ou préparer une synthèse de documents confidentiels. Le flux doit contrôler qui accède aux informations et ce qui peut sortir de l’organisation. Commencez par une tâche autorisée et les données nécessaires. N’envoyez pas une archive entière pour découvrir si un outil pourrait être utile.
Nommez la sensibilité et la tâche prévue
Paie, pièces d’identité, coordonnées bancaires, dossiers médicaux et contrats présentent des risques différents. Ici, « sensible » désigne une information à traiter avec précaution ; ces exemples ne relèvent pas tous de la même catégorie juridique. Le responsable doit confirmer les obligations applicables et le traitement autorisé avant l’entrée de documents réels dans le pilote.
Exemple fictif : une équipe finance veut extraire numéro de facture, date, devise et total. Pour le premier test technique, utilisez des documents synthétiques contenant ces champs. Ajoutez identifiants salariés ou coordonnées bancaires uniquement si une étape autorisée les exige. Le tableur contenant les valeurs extraites doit lui aussi être protégé.
Choisissez l’environnement sur des faits vérifiés
Comparez un service hébergé approuvé, un environnement privé maîtrisé et un traitement local à vos exigences. Demandez où sont stockés fichiers et données dérivées, quels sous-traitants interviennent, qui peut y accéder, combien de temps ils sont conservés et si entrées ou sorties servent à l’entraînement. Vérifiez le service exact, son contrat et ses paramètres ; une promesse générale du fournisseur ne suffit pas.
Le traitement local peut réduire les transferts externes, mais administrateurs, journaux, sauvegardes et outils connectés peuvent encore exposer les informations. Une API hébergée peut proposer des contrôles adaptés au flux ; ils doivent être vérifiés. Le lieu d’hébergement seul ne démontre pas que tout le processus convient.
Protégez tout le parcours documentaire
Limitez collecte, stockage, revue et export aux personnes et systèmes qui en ont besoin. Chiffrez transport et stockage, protégez les identifiants techniques et séparez les accès clients ou projets. Incluez originaux, texte extrait, synthèses, index de recherche et sauvegardes dans les règles d’accès et de conservation. Évitez les données confidentielles dans les journaux de diagnostic ordinaires.
Si vous masquez des données, contrôlez le fichier exporté sans vous fier aux rectangles noirs à l’écran. Couche texte, métadonnées ou contenu caché peuvent conserver les valeurs originales. Remplacer un nom par un code n’est pas forcément une anonymisation si une table de correspondance ou le contexte identifie encore la personne. La CNIL explique pourquoi sélection et minimisation doivent intervenir dès la conception.
Traitez le contenu comme des données, pas des instructions
Un document peut demander à l’IA d’ignorer ses consignes ou d’envoyer des informations ailleurs. OWASP décrit ce risque d’injection indirecte. Séparez la lecture des outils d’action, limitez les droits et contrôlez les sorties. Une consigne dans le prompt ne constitue pas à elle seule une frontière de sécurité complète.
Pour l’exemple de facture, autorisez uniquement les champs attendus. Champs imprévus, valeurs manquantes et montants contradictoires passent en revue. Affichez chaque valeur avec sa preuve dans la page. Le modèle de lecture ne doit pas modifier seul les coordonnées bancaires d’un fournisseur, autoriser un paiement ou envoyer un message externe.
Testez les échecs et la suppression avant d’élargir
Avec des exemples synthétiques ou dûment autorisés, testez les accès entre utilisateurs, erreurs d’extraction, textes hostiles et transferts interrompus. Vérifiez que la suppression couvre les fichiers et copies dérivées prévus par les règles de conservation. Désignez un responsable d’incident et un moyen de suspendre le traitement. Le pilote réussit lorsque contrôles et reprises fonctionnent, pas seulement lorsqu’une synthèse paraît convaincante.
Sources et lectures complémentaires
CNIL: privacy in AI system design
OWASP: prompt injection prevention
NIST: Generative AI Risk Management Profile
Appliquer à votre processus
Pour cadrer votre flux, préparez un exemple autorisé, les champs attendus, votre logiciel actuel et le responsable des exceptions. Commencez par des exemples synthétiques lorsque les données confidentielles ne sont pas nécessaires.